

AIを事業に活用したいけど、リスク管理はどこまで必要なのか?そんな不安を持つ社内ベンチャーの担当者に向けて、この記事ではAIガバナンスの作り方を解説します。
情報漏えいや著作権侵害などの主要リスクから、事業フェーズに応じたルール作り、審査フローの整え方まで整理しました。リスクに備えつつスピードも落とさない、そんな体制づくりの参考にしてください。
社内ベンチャーが注目すべきAIガバナンスの3つのリスク

まず押さえておきたいのが、社内ベンチャーがAIを活用する際に向き合うべき3つのリスクです。令和7年の総務省の調査では、業務で生成AIを使う企業は8割を超えました。
リスクへの備えは、事業のスピードを守る土台になります。ここでは、それぞれのリスクの内容と押さえるべきポイントを整理します。
参照:総務省|令和7年版 情報通信白書|企業におけるAI利用の現状
1|情報漏えい・個人情報のリスク
最初に向き合うべきは、情報漏えいのリスクです。AIに機密情報や個人情報を入力すると、社外への流出につながる恐れがあります。生成AIの多くは、入力データを外部クラウドで処理する仕組みだからです。
管理職の約23%が、顧客リストや契約書などの機密情報を、会社が把握していない「シャドーAI」に入力しているという調査結果もあります。
立ち上げ初期の社内ベンチャーほど、ツールの選定や利用ルールが個人任せになりやすく、この落とし穴にはまりがちです。特に注意したいのは、以下のような情報です。
- 顧客の氏名や連絡先などの個人情報
- 未公開の事業計画や財務データ
- 提携先や協業先の非公開情報
入力してよい情報とNGな情報の線引きを、立ち上げ初期から明確にしておくことが第一歩です。
参照:生成AIに機密情報を教える管理職は4人に1人 一般社員より2倍高いリスク|Forbes JAPAN 公式サイト(フォーブス ジャパン)
2|著作権侵害のリスク
情報漏えいと並んで見落とされがちなのが、著作権のリスクです。生成AIが作った文章や画像は、既存の著作物と似た内容になる場合があります。
厄介なのは、AI利用者が元の著作物を知らなくても、結果として著作権侵害と判断されるケースがある点です。「知らなかった」では済まされない、という前提を持っておく必要があります。
社内ベンチャーが公開コンテンツや広告にAI生成物を使う場合は、既存作品との類似性を確認するチェック体制を設けておくと安心です。出典を明示できない生成物は、公開前に必ず人の目で再確認する運用が有効です。
3|AIの誤出力(ハルシネーション)リスク
生成AIは、事実と異なる内容をもっともらしく出力する場合があります。これは「ハルシネーション」と呼ばれ、確率的に自然な文章を組み立てるAIの仕組みが原因です。
2025年10月には、生成AIが新聞記事を要約する過程で、滋賀県長浜市の施策を京都市の施策と誤って記載した投稿がSNSで配信され、京都市が削除要請をする事態が起きました。そのため、以下のような確認の手順を明文化しておくことが有効です。
| チェック項目 | 確認内容 |
|---|---|
| 一次情報源 | 官公庁や報道機関の原文と突き合わせる |
| 固有名詞・数値 | 地名・組織名・金額などは必ず担当者が確認する |
| 公開前レビュー | 担当者以外の目でダブルチェックする |
この表に沿って公開前の確認を習慣にするだけで、誤情報の発信リスクは大きく下がります。
参照:京都市巡りX公式が誤情報、生成AI作成か 削除要請 – 日本経済新聞
事業フェーズごとのAI利用ルール
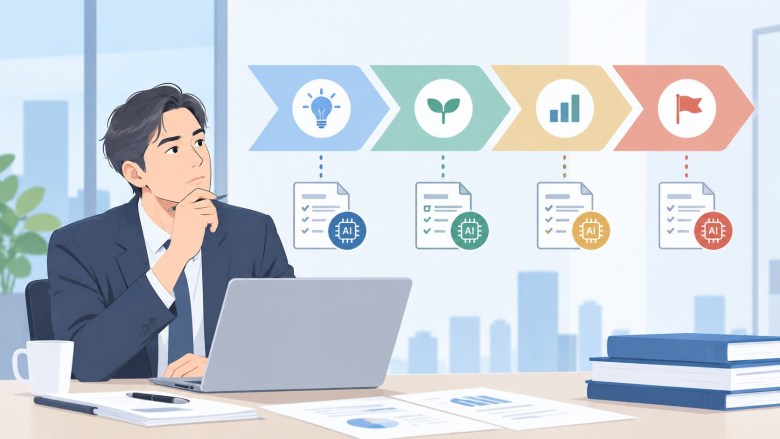
生成AIの活用ルールは、検証・事業化・スケールという事業フェーズに応じて段階的に変えることが効果的です。
フェーズが進むほど利用範囲やデータ量が増え、想定されるリスクの種類や大きさも変わってくるため、一律のルールでは対応しきれません。ここでは、フェーズごとに定めたいAI利用ルールの内容を具体的に解説します。
「検証フェーズ」のAI利用ルール
検証フェーズは、社内でAIの使い方を試す段階です。公開前の小規模な検証が中心のため、比較的使いやすい一方、油断すると情報漏えいにつながります。この段階では、以下のルールを最低限定めておくと安心です。
- 実名の顧客情報は入力しない
- 仮のデータやダミー情報で検証する
- 使用したAIツールと目的を記録する
検証段階から入力データの線引きを決めておくと、事業化フェーズへの移行もスムーズになります。
「事業化フェーズ」のAI利用ルール
事業化フェーズは、AIの活用を業務やサービスに正式に組み込む段階です。検証段階よりも扱うデータの範囲が広がり、顧客や取引先に関わる場面も増えるため、用途ごとにルールを分けておく必要があります。以下のように、用途別のルールを整理しておくと運用しやすくなります。
| 用途 | 利用可否 | 必要な確認 |
|---|---|---|
| 社内資料の下書き | 原則可 | 公開前に担当者が確認 |
| 顧客対応の回答案 | 条件付き可 | 個人情報を含まないか確認 |
| 契約書のドラフト | 要承認 | 法務によるレビューを必須化 |
表の内容は、部門や事業内容に合わせて調整してください。
「スケールフェーズ」のAI利用ルール
スケールフェーズは、AI活用を全社や複数事業へと広げていく段階です。関わる人も使う場面も一気に増える分、各自の判断に任せた運用のままだと、いざトラブルが起きたときに誰が・いつ・どう使ったかを追いきれなくなります。
検証・事業化フェーズで積み上げたルールを土台に、次の3つを仕組み化しておきましょう。
- 利用状況を記録するログ管理の仕組み
- 定期的な監査やモニタリングの実施
- トラブル発生時の報告フローの明確化
現場のスピード感を落とさず、全社の統制も効かせるようなバランスづくりが、スケールフェーズの本質です。
リスクレベル別の審査・承認プロセス

ルールが整ったら、次は「誰がどう審査するか」です。社内ベンチャーですべての案件を同じ手順で審査すると、事業のスピードが失われかねません。
リスクの大きさに応じて審査の重さを変える「リスクベースアプローチ」が国内外のガイドラインでも採用されています。ここでは、リスクレベルの分類基準と、レベルごとの承認フローを解説します。
リスクレベルの分類基準
リスクレベルの分類は、AIの出力が誰にどのような影響を与えるかで判断します。社内利用にとどまるか、顧客に直接影響するかによって、必要な確認の重さが変わってきます。
分類の際は、以下の観点をチェックリストとして使うと判断しやすくなります。
- 個人情報や機密情報を扱うかどうか
- 出力結果を社外に公開するかどうか
- 誤りが金銭・法的なトラブルに及ぶか
複数の項目に該当する案件ほど、リスクレベルは高いと判断し、慎重な審査に回す基準にすると運用しやすくなります。
軽微なリスクの簡易承認フロー
軽微なリスクの案件は、社内資料の下書きなど、外部への影響が小さいものが中心です。このような案件まで委員会審査にかけると、現場の負担が増え、AI活用が敬遠されかねません。以下のように、担当部門内で完結する簡易フローにしておくと、スピードを保てます。
| ステップ | 内容 | 担当 |
|---|---|---|
| 申請 | 利用目的とツールを申請 | 利用者 |
| 一次確認 | 入力データの適否を確認 | 所属部門の責任者 |
| 承認 | 問題なければ即日利用開始 | 所属部門の責任者 |
申請内容さえ記録しておけば、後から利用実態を振り返れます。
高リスク案件の審査委員会フロー
高リスク案件とは、顧客対応や契約、対外発信など、誤りが事業や信用に直結する用途です。
一部門の判断だけに委ねると、見落としに気づけないまま進む恐れがあるため、複数部門による審査委員会でチェックする体制が求められます。審査委員会では、次の3つの視点から確認します。
- 新規事業部門による事業インパクトの確認
- 法務によるコンプライアンス・著作権面の確認
- 情報システム部門によるセキュリティ面の確認
承認までに時間はかかりますが、事後のトラブル対応に追われる時間を考えれば、十分に見合う投資です。
AIガバナンスに関わる部門の役割分担

審査の流れが見えたところで、もう一つ大事な問いが残ります。「誰がその審査を担うのか」です。AIガバナンスは新規事業部門だけで抱え込むと形だけの運用になりやすいです。
AI事業者ガイドラインも、主体ごとの役割分担を示しています。3部門それぞれが担うべき役割を具体的に解説します。
新規事業部門の役割
新規事業部門は、AIを実際に使いながら事業を進める当事者です。自部門の判断だけで進めてよい範囲と、他部門への相談が必要な範囲を、あらかじめ整理しておくことが望まれます。新規事業部門が担う役割は、主に以下の内容です。
- AIの利用目的と用途を明確にする
- 入力データの適否を一次判断する
- 懸念があれば法務や情報システム部門に早めに相談する
ここでの一次判断の精度が、後工程の審査スピードを左右します。
法務部門の役割
法務部門は、AI活用にともなう著作権や契約、法規制のリスクを確認する役割を担います。新規事業部門だけでは気づきにくい、法的な観点からのチェックが専門です。
生成AIと著作権をめぐる考え方は文化庁も整理しており、社内での判断基準づくりにあたっても参考になります。法務部門が担う役割は、主に以下の内容です。
- 生成物の著作権侵害リスクの確認
- 利用規約や契約条項の確認
- 関連法令やガイドラインの動向把握と社内共有
法的な視点からの確認を早い段階で挟むことで、公開後のトラブルを未然に防げます。
情報システム部門の役割
情報システム部門は、AIの技術面や情報セキュリティの観点からリスクを確認する役割を担います。会社が把握していないAIツールが広がる「シャドーAI」を防ぐうえでも、関与が求められます。情報システム部門が担う役割は、主に以下の内容です。
- 利用するAIサービスのセキュリティ要件の確認
- アクセス権限やログ管理の仕組みづくり
- シャドーAIの発生状況の把握と対策
技術的な統制を担うことで、現場が安心してAIを使える環境を整えられます。
AIガバナンス構築の3つのステップ
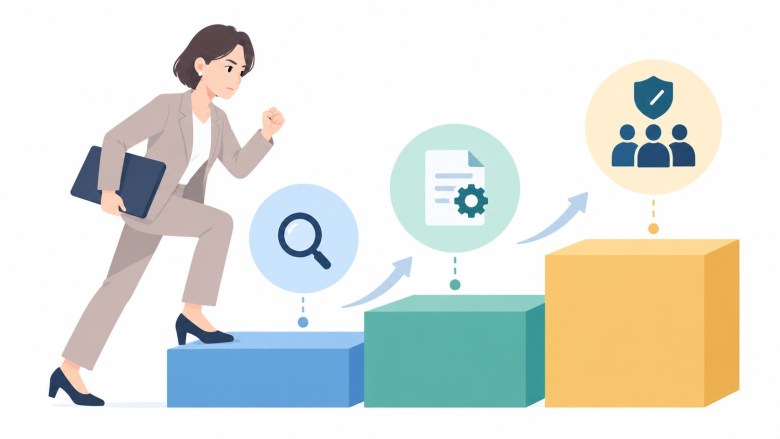
AIガバナンスの構築は、委員会の設置・ポリシー策定・運用の見直しという3つのステップで進めると取り組みやすくなります。いきなり完璧な体制を目指す必要はなく、まずは小さく始めて回しながら整えていくことがポイントです。
ここでは、社内ベンチャーが実践しやすい3つのステップを順に解説します。
ステップ1|ガバナンス委員会の設置
AIガバナンス構築の最初のステップは、意思決定の場となる委員会の設置です。担当者任せの体制では、判断基準が部署ごとにばらつき、対応の遅れやリスクの見落としにつながります。
委員会には、前述した新規事業部門・法務部門・情報システム部門からメンバーを集めておくと、それぞれの視点を持ち寄れる体制になります。通常案件は委員会メンバーの合議で判断し、リスクの高い案件のみ経営層が最終判断する2段階のフローにしておくと、事業スピードを妨げずに機能する体制を作れます。
ステップ2|ポリシー・ガイドラインの策定
次のステップは、委員会で判断するための拠り所となるポリシー・ガイドラインの策定です。判断基準が明文化されていないと、案件ごとに対応がぶれてしまい、現場の混乱を招きます。ガイドラインには、以下のような項目を盛り込んでおくと実務で使いやすくなります。
- 入力してよい情報とNGな情報の線引き
- リスクレベルの分類基準と承認フロー
- 違反時の報告先と対応手順
最初から完璧な内容を目指すより、運用しながら随時見直す前提で作成すると進めやすくなります。
ステップ3|モニタリングと見直し
最後のステップは、運用中のルールが機能しているかを確認するモニタリングと見直しです。一度作ったルールも、事業の変化やAI技術の進歩で実態に合わなくなることがあります。
AI事業者ガイドラインも、モニタリング結果を文書化し見直す取り組みを求めています。以下の項目を定期的に確認すると、実態を把握しやすくなります。
| 確認項目 | チェックの視点 |
|---|---|
| 利用状況 | 想定外のツールが使われていないか |
| 違反・ヒヤリハット | 申請なしの利用や漏えいの兆候がないか |
| 実効性 | 現場の負担が大きく形骸化していないか |
確認結果は委員会に報告し、ポリシーの改定につなげる流れを作ります。
まとめ|社内ベンチャーの成長を止めないAIガバナンスを整えよう
社内ベンチャーでAIを活用する際は、情報漏えいや著作権侵害などのリスクを正しく把握することが欠かせません。
事業フェーズやリスクレベルに応じた利用ルールと審査・承認プロセスを整え、新規事業部門・法務・情報システム部門で役割を分担することで、責任の所在が明確になります。スピードと安全性を両立するAIガバナンスを構築し、事業開発を着実に前進させましょう。